Phishing simulacija zaposlenih: kdaj usposabljanje postane nadzor?
Simulacija postane nadzor, ko podjetje rezultate poveže z imeni, jih hrani, razvršča ali uporablja za sankcije namesto sorazmernega usposabljanja.
 AI-ilustracija
Simulacija postane nadzor, ko podjetje rezultate poveže z imeni, jih hrani, razvršča ali uporablja za sankcije namesto sorazmernega usposabljanja.
Phishing simulacija lahko pokaže, kje zaposleni potrebujejo boljša navodila. Enaka vaja pa lahko ustvari strah in pretirano spremljanje, če se rezultati spremenijo v osebne lestvice ali disciplinsko podlago. Pred izvedbo je zato treba ločiti učni cilj od ocenjevanja ljudi.
1. Kaj je legitimen cilj phishing simulacije?
Legitimen cilj je izboljšati odpornost organizacije in preveriti, ali zaposleni prepoznajo ter pravilno prijavijo sumljivo sporočilo. Vaja naj pokaže slabosti postopka, vsebine usposabljanja in prijavnega kanala.
Uspeha ni smiselno meriti samo s številom klikov. Pomembni so tudi čas prijave, razumljivost navodil in odziv varnostne ekipe.
2. Kdaj vaja začne posegati v zasebnost zaposlenih?
Poseg se poveča, ko se vedenje povezuje z določljivo osebo in uporablja zunaj prvotnega učnega namena. Shranjevanje imen, podrobnih profilov, rangiranje oddelkov ali dolgotrajna zgodovina neuspehov pomenijo intenzivnejšo obdelavo osebnih podatkov.
PREBERITE: NADZOR ZAPOSLENIH S KAMERAMI
Delodajalec mora opredeliti namen, pravno podlago, obseg, dostop in rok hrambe. Zbiranje podatkov »za vsak primer« ni dobra praksa.
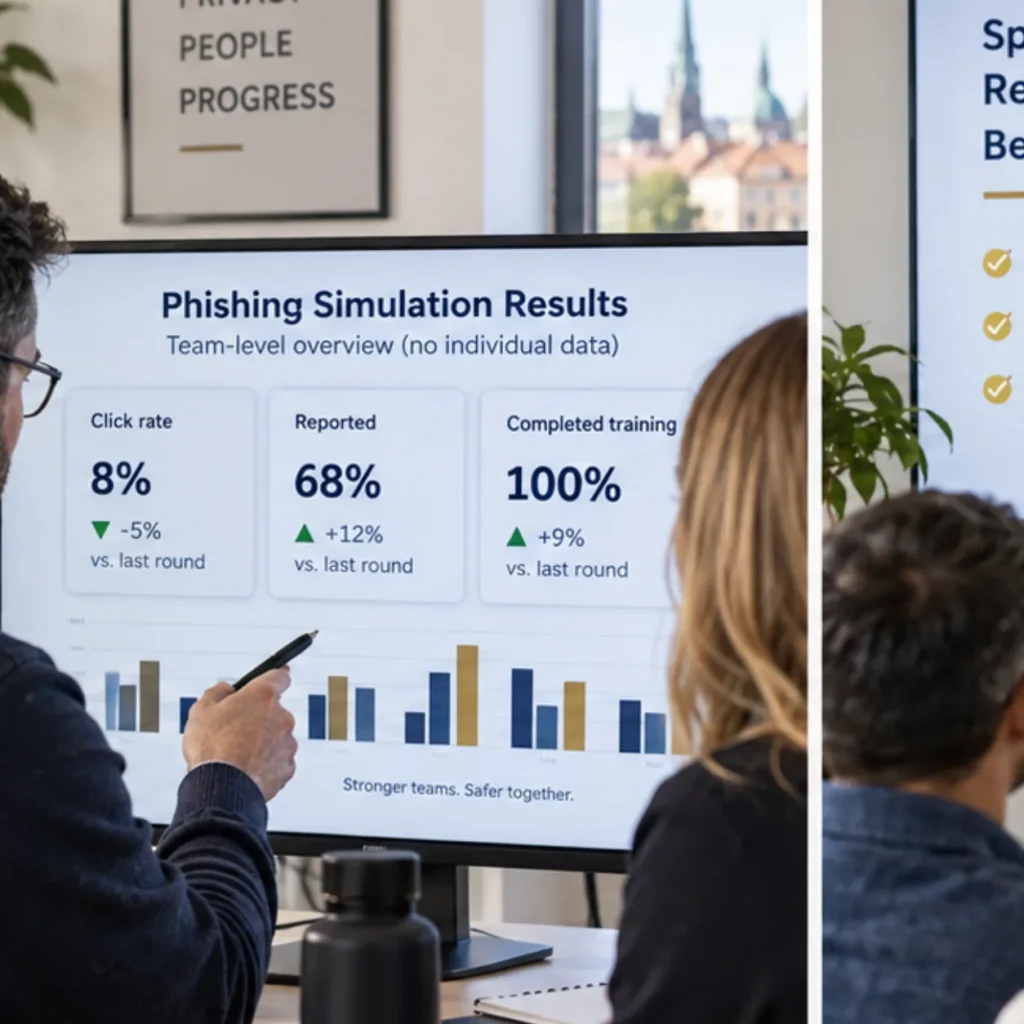 AI-ilustracija
3. Ali mora podjetje zaposlene vnaprej obvestiti?
Zaposleni morajo dobiti razumljive informacije o programu usposabljanja in obdelavi njihovih podatkov. To ne pomeni nujno razkritja točnega dne ali vsebine vsake simulacije, saj bi vaja izgubila namen.
Obvestilo naj pojasni vrste meritev, uporabo rezultatov, rok hrambe, prejemnike in pravice zaposlenih. Presenečenje ne sme zajemati skrivnih posledic.
4. Kako omejiti osebno spremljanje?
Podjetje naj uporablja najmanj podrobne podatke, ki še omogočajo izboljšanje varnosti. Za večino poročanja zadoščajo skupinski ali anonimizirani trendi. Dostop do individualnih rezultatov naj ima omejeno število pooblaščenih oseb.
Če je individualna pomoč potrebna, naj bo namen podporen in časovno omejen. Javno izpostavljanje ali pošiljanje lestvic vodjem praviloma ne izboljša kulture prijavljanja.
5. Kdaj so sankcije posebej tvegane?
Sankcije so tvegane, kadar temeljijo na enem kliku brez upoštevanja okoliščin in predhodnega usposabljanja. Simulacija ni nujno enaka resničnemu napadu, rezultat pa lahko odraža časovni pritisk, dostopnost ali nejasna navodila.
PREVERITE DPIA ZA KADROVSKE SISTEME
Kaznovalni pristop lahko povzroči, da zaposleni incidente skrivajo. Varnost pa potrebuje hitro prijavo napake, ne ustvarjanja videza brezhibnosti.
 AI-ilustracija
6. Kako izvesti sorazmerno simulacijo?
Najprej je treba zapisati cilj, merila, podatke, rok hrambe in odziv po vaji. Sporočilo ne sme izkoriščati zdravstvenih, družinskih ali drugih posebej občutljivih okoliščin. Po kliku naj sledi kratka razlaga in varen način učenja.
SI-CERT sprejema predhodne najave phishing testiranj in navaja, da brez soglasja ne razkriva prijaviteljev. Najava pomaga ločiti dogovorjeno testiranje od dejanskega incidenta.
Pred začetkom je smiselno vključiti informacijsko varnost, varstvo osebnih podatkov, kadrovsko službo in predstavnike zaposlenih. Skupaj naj določijo, kdo vidi rezultate, kako se odpravijo ugotovljene slabosti in kdaj se podatki izbrišejo. Odgovornosti naj bodo zapisane in razumljive.
Varnostna vaja mora povečati zaupanje v prijavljanje
Dobra simulacija ne išče najslabšega zaposlenega, temveč najslabše mesto v postopku. Organizacija dobi več, če ljudje hitro prijavijo dvom, kot če se bojijo priznati klik.
Merjenje naj bo sorazmerno, rezultati omejeni, povratna informacija pa uporabna. Tako vaja ostane usposabljanje in ne postane prikrit sistem nadzora.