AI v kadrovski službi: kako voditi register orodij, namenov in odgovornih oseb?
Praktičen vodič za kadrovske službe, ki uporabljajo AI pri oglasih, izboru, usposabljanju ali analitiki. Pojasnjuje, kako vzpostaviti uporaben notranji register, ne da bi ga predstavljali kot univerzalno zakonsko evidenco.
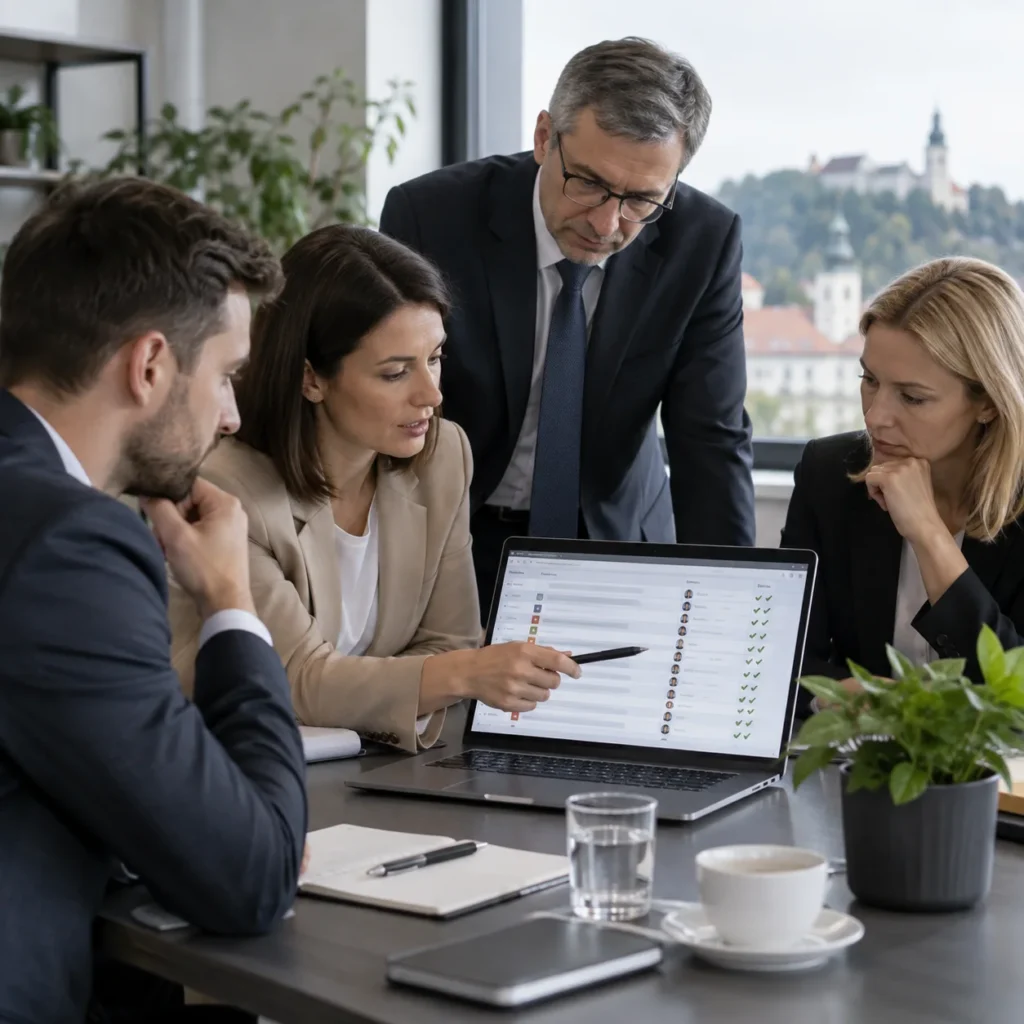 AI-ilustracija
Notranji register AI-orodij ni univerzalno predpisan obrazec, je pa najhitrejši način, da podjetje ugotovi, kje AI uporablja in kdo zanj odgovarja.
Stanje na dan 26.09.2026: obseg obvezne dokumentacije je odvisen od vloge in razvrstitve sistema; priporočeni register združuje podatke za presojo AI Act, GDPR in notranjih pravil.
Uvod
Kadrovska služba lahko uporablja AI, ne da bi to pisalo na računu. Funkcija se skriva v sistemu za prijave, videokonferencah, pisarniškem pomočniku ali orodju za usposabljanje. Prvi korak k nadzoru zato ni zapleten pravni pravilnik, temveč pošten seznam dejanskih uporab.
Zakaj kadrovska služba potrebuje register AI-orodij?
Register podjetju pokaže, katera orodja uporablja, za kakšen namen in kdo sprejema odločitve. Brez inventarja ni mogoče zanesljivo oceniti tveganja, obvestiti ljudi ali ukrepati ob incidentu.
Kadrovska uporaba je občutljiva, ker lahko rezultat vpliva na dostop do dela, napredovanje, oceno uspešnosti ali prenehanje razmerja. Tudi navidezno preprosta funkcija za povzemanje življenjepisov lahko spremeni način, kako se kandidati uvrstijo v izbor.
Register ni cilj sam zase. Njegova vrednost je v tem, da omogoči odločitev: uporabo dovoliti, omejiti, dodatno preveriti ali ustaviti.
 AI-ilustracija
Ali je register vseh AI-orodij zakonsko obvezen?
Enoten notranji register vseh AI-orodij ni univerzalno predpisan vsakemu podjetju v enaki obliki. AI Act, GDPR in druga pravila pa lahko glede na vlogo, podatke in tveganje zahtevajo različne evidence, dokumentacijo, informacije ali registracijo.
Podjetje registra zato ne sme predstavljati kot uradni državni obrazec. Je organizacijsko orodje, ki pomaga povezati posamezne obveznosti ter dokazati, da je podjetje uporabo obravnavalo sistematično.
Pri visokotveganih sistemih ali obdelavi osebnih podatkov bo potrebna podrobnejša dokumentacija. Pri nizkotveganem pomočniku je lahko zapis krajši, vendar namen in lastnik uporabe še vedno ne smeta ostati neznana.
Katere podatke naj vsebuje osnovni zapis?
Vsak zapis mora omogočiti razumevanje orodja, njegovega namena, podatkov in odgovornosti. Polja naj bodo dovolj konkretna, da jih lahko preveri oseba, ki orodja vsak dan ne uporablja.
Smiselna polja so:
- ime orodja, ponudnik in različica;
- poslovni lastnik ter tehnična kontaktna oseba;
- dovoljen namen in prepovedane uporabe;
- prizadete skupine, na primer kandidati ali zaposleni;
- vhodni podatki, izhodi in viri podatkov;
- vpliv rezultata na odločitev;
- ponudnik, podizvajalci in lokacija obdelave;
- pravna podlaga in informacije posameznikom;
- ocena tveganja ter človeški nadzor;
- dnevnik incidentov, sprememb in datum ponovnega pregleda.
Dodati je treba povezave do pogodbe, navodil, ocene učinka in drugih dokazil, ne pa občutljivih podatkov kopirati v sam register.
Kako odkriti prikrita ali neuradno uporabljena AI-orodja?
Podjetje jih najlažje odkrije s pogovorom o nalogah, ne z vprašanjem »Ali uporabljate AI?«. Zaposleni morda ne vedo, da ima običajno orodje vgrajen model ali pa brez odobritve uporabljajo javno storitev.
Vprašati je treba, kako nastajajo oglasi, povzetki razgovorov, razvrstitve kandidatov, ocene usposabljanja in poročila o uspešnosti. Pregled računov, dodatkov brskalnika, integracij in novih funkcij poslovnih platform lahko razkrije dodatne uporabe.
Cilj ne sme biti kaznovanje ljudi, ki so želeli delati učinkoviteje. Podjetje potrebuje varen kanal za prijavo orodja in jasne dovoljene alternative, sicer se bo uporaba preselila v senco.
 AI-ilustracija
Preberite pravila AI pri zaposlovanju
Kako določiti stopnjo tveganja in prednost pregleda?
Prednost imajo sistemi, katerih rezultat pomembno vpliva na človeka ali uporabljajo občutljive podatke. Orodje za popravljanje sloga internega besedila praviloma ni enako tvegano kot sistem za razvrščanje kandidatov.
Pri razvrstitvi pomagajo vprašanja:
- Ali rezultat vpliva na zaposlitev, plačo, napredovanje ali odpoved?
- Ali sistem spremlja vedenje ali biometrične značilnosti?
- Ali uporablja posebne vrste osebnih podatkov?
- Ali lahko človek rezultat dejansko preveri in spremeni?
- Kako velika je škoda ob napaki?
- Koliko oseb in kako dolgo je prizadetih?
Razvrstitev mora biti dokumentirana in ponovno pregledana po večji spremembi namena, modela ali podatkov.
Kdo naj bo odgovoren za posamezno orodje?
Vsako orodje mora imeti poslovnega lastnika z dejanskim pooblastilom za odločanje o uporabi. Informatika lahko upravlja dostop, vendar ne more sama določiti, ali je določena kadrovska odločitev dopustna.
Poslovni lastnik skrbi za namen, navodila uporabnikom, kakovost rezultata in datum pregleda. Pravna služba ter odgovorna oseba za varstvo podatkov svetujeta glede pravil, informacijska varnost preverja zaščito, nabava pa pogodbene obveznosti.
Odgovornost ne sme biti zapisana le kot ime oddelka. Potrebna je konkretna vloga in nadomestna oseba, posebej pri incidentih ali odhodu zaposlenega.
Kako pogosto je treba register posodobiti?
Register je treba posodobiti ob uvedbi, bistveni spremembi, incidentu in prenehanju uporabe. Poleg tega je smiseln redni pregled, pogostost pa naj sledi tveganju.
Visokotvegana ali odločilna kadrovska uporaba zahteva pogostejšo kontrolo kot pomoč pri lektoriranju. Pregled naj preveri, ali se namen ni razširil, ali ponudnik ni zamenjal modela, ali so dostopi še ustrezni in ali človeški nadzor deluje v praksi.
Orodje, ki se ne uporablja več, je treba označiti kot ukinjeno, urediti izvoz in brisanje ter ohraniti potrebno dokazno sled. Brisanje vrstice iz registra ni isto kot prenehanje vseh podatkovnih tokov.
Kako register povezati z dejanskim odločanjem?
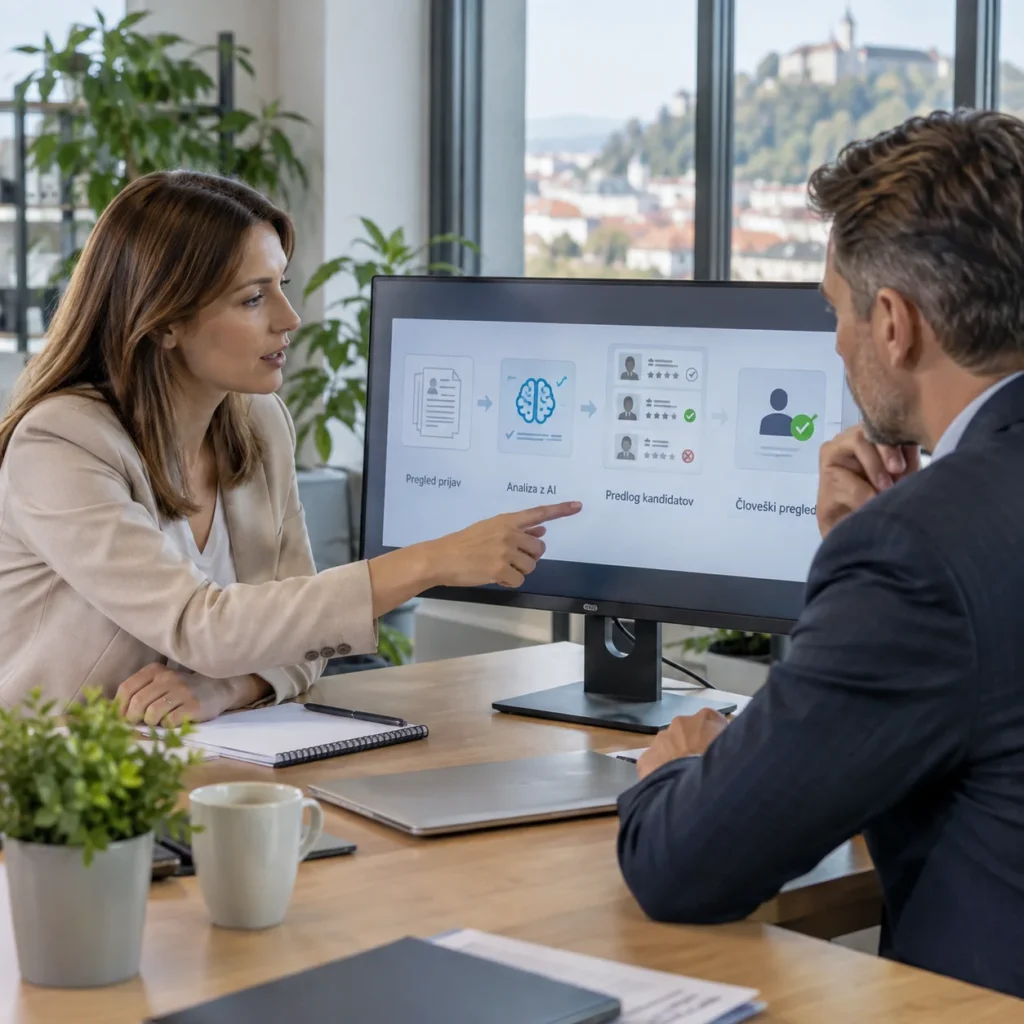
Register mora sprožiti konkretne postopke, ne ostati preglednica brez posledic. Nova uporaba naj pred odobritvijo dobi minimalno presojo, rizična uporaba pa dodatno pravno, varnostno in etično preveritev.
Koristno je določiti jasna stanja: predlagano, v presoji, odobreno, odobreno z omejitvami, začasno ustavljeno in ukinjeno. Vsako stanje naj ima pogoje ter odgovorno osebo.
Ob incidentu mora register hitro pokazati, koga obvestiti, katere skupine so prizadete in kje so dokazila. Če za to potrebujemo več dni, register ni zasnovan uporabno.
Pomembno: Register ne naredi uporabe zakonite sam po sebi. Je zemljevid, ki podjetju omogoči, da pravočasno opravi zahtevane presoje in uvede varovala.
Podjetje ne more upravljati AI, ki ga ne zna poimenovati
Največja vrednost registra je v pogovoru, ki ga sproži. Kadrovska služba, informatika in vodje pogosto različno razumejo isto funkcijo. Skupni zapis razkrije, ali gre za pomoč pri pisanju ali za avtomatsko presojo človeka.
Pogosta napaka je izdelava preobsežne evidence, ki je nihče ne posodablja. Začeti je bolje z desetimi kakovostnimi polji in jasnim lastnikom, nato pa zapis poglobiti tam, kjer je tveganje večje.
Register naj bo povezan z nabavo, dostopi in postopkom sprememb. Če je mogoče novo AI-funkcijo vključiti brez kakršnega koli pregleda, najlepša preglednica ne bo zaščitila niti podjetja niti ljudi.
Viri
- Evropska komisija: Regulatory framework for AI, dostop 26.09.2026.
- EUR-Lex: Konsolidirano besedilo Uredbe (EU) 2024/1689, 27.07.2026.
- Evropski odbor za varstvo podatkov: Mnenje o modelih AI in načelih GDPR, dostop 26.09.2026.