Kibernetski napadi na hladilne sisteme v EU: kaj naj podjetje preveri takoj
ENISA opozarja na incidente v komercialnih hladilnih sistemih v več članicah EU. Podjetje naj preveri opremo, dostop vzdrževalcev in aktualna varnostna obvestila.
Ključna informacija: ENISA je pozvala organizacije k zmanjšanju izpostavljenosti prizadetih sistemov. Slovensko podjetje naj najprej preveri konkretno opremo in aktualna navodila; objava ne dokazuje napada v Sloveniji.
Kaj je ENISA potrdila?
Incidenti zadevajo več članic EU, objava pa ne potrjuje, da je prizadeta tudi Slovenija. ENISA je 04.11.2026 sporočila, da se težave s komercialnimi hladilnimi sistemi in podobnimi napravami pojavljajo od 11.10.2026. Po novem valu 01.11.2026 in 02.11.2026 so evropske institucije organizacije pozvale k takojšnjemu zmanjšanju izpostavljenosti.
Za podjetje je zato prva naloga preverjanje lastnega položaja. Iz splošnega opozorila ni mogoče sklepati, da je nevarna vsaka hladilna naprava, da je vsem prizadetim odpovedalo hlajenje ali da imajo vsi sistemi enako ranljivost.
Zakaj je to pomembno tudi zunaj oddelka IT?
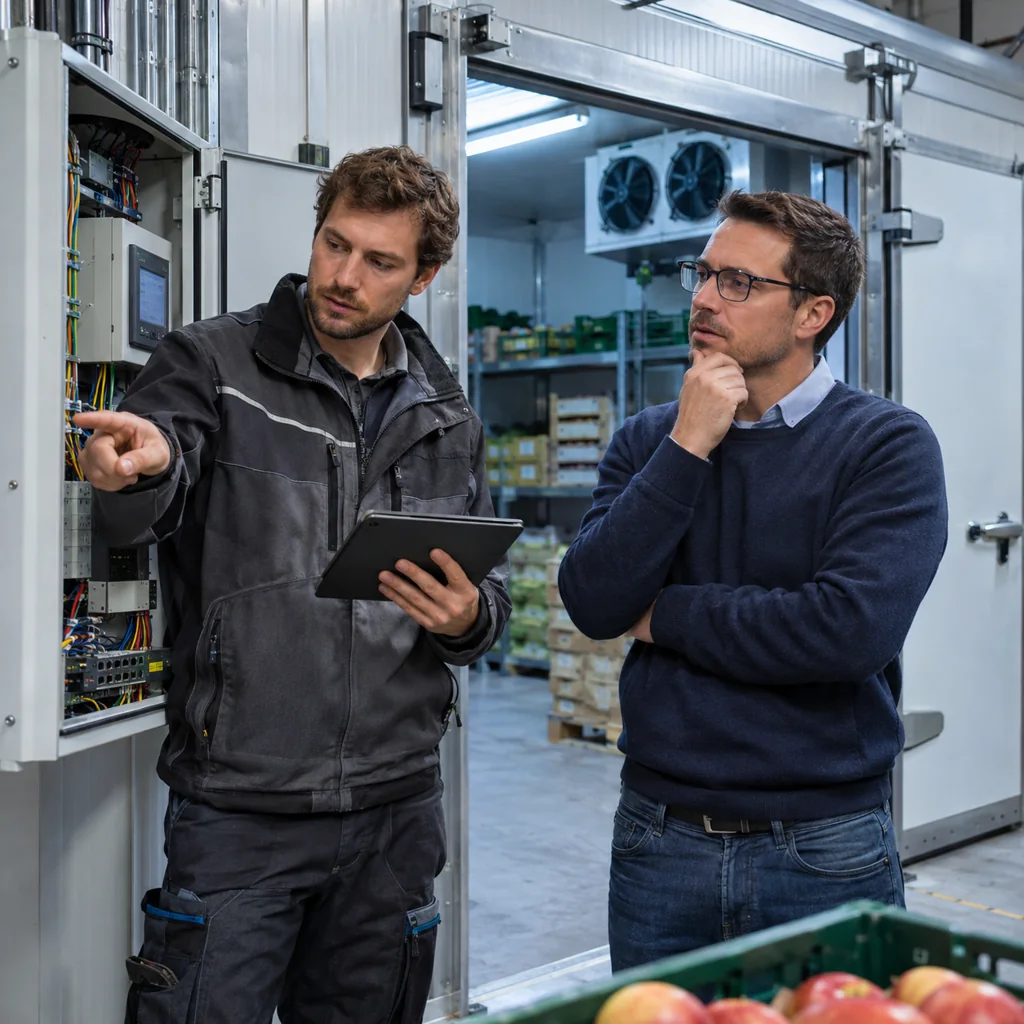
Hladilni sistem je lahko hkrati digitalna naprava in del osnovnega poslovnega procesa. Karlion priporoča, da ga podjetje pregleda skupaj z vodjo objekta, odgovornim za zaloge oziroma kakovost, vzdrževalcem in informatiko. Tako bo jasno, kdo lahko presoja tehnične spremembe ter kdo spremlja posledice za poslovanje.
Vprašanje ni samo, ali ima podjetje protivirusno zaščito na prenosnikih. Koristen je popis krmilnikov, upravljavskih vmesnikov in zunanjih vzdrževalnih poti. Namen popisa je ugotoviti, kdo opremo pozna in kako dobiti pravo navodilo za konkretno različico.
Kaj lahko podjetje preveri takoj?
Najprej zberite preverljive podatke, nato se s strokovnjakom odločite o ukrepih. Za začetni pregled Karlion predlaga naslednji seznam:
- kdo je proizvajalec in kdo dejanski vzdrževalec sistema;
- katere naprave in različice uporabljate;
- kdo ima oddaljeni dostop ter kdo ga lahko prekliče;
- ali je vzdrževalec preveril aktualna uradna opozorila;
- kdo spremlja alarme in koga pokliče zunaj običajnega delovnega časa.
To je organizacijski kontrolni seznam, ne tehnični popravek. ENISA napotuje na aktualna obvestila nacionalnih odzivnih skupin in zbirko opozoril. Za poseg v sistem naj obstajata ustrezno navodilo ter oseba, ki razume opremo.
PREVERITE POSTOPEK OB INCIDENTU
Zakaj nepremišljen izklop ni varen prvi odziv?
O načinu omejitve dostopa naj skupaj odločita tehnični strokovnjak in odgovorna oseba za proces. Iz splošne novice ni mogoče določiti, kateri kabel iztakniti, katero nastavitev spremeniti ali kateri popravek namestiti. Neusklajen poseg lahko podjetju oteži spremljanje sistema in presojo prvotnega dogodka.
Karlion priporoča, da pred spremembo zabeležite opažanja, čas, sporočila sistema in že izvedene korake. Če obstaja tveganje za varnost ljudi ali blaga, uporabite veljavna navodila za tak položaj. Ne izvajajte internetnih preizkusov tuje opreme in ne vnašajte nepreverjenih ukazov v krmilnik.
Kdaj preveriti tudi obveznost poročanja?
Operativni odziv in pravna obveznost poročanja sta povezani, vendar nista enaka. ENISA posebej opozarja na obveznosti proizvajalcev po CRA in zavezancev po NIS2. Samo dejstvo, da podjetje uporablja hladilnik, ga ne spremeni avtomatično v proizvajalca digitalnega proizvoda.
Pred uporabo posameznega roka naj podjetje ugotovi svojo vlogo in vrsto dogodka. Razliko pojasnjuje Karlionov vodič o poročanju o kibernetskem incidentu. Pri sestavi opreme in zunanjih komponentah pomaga tudi razlaga odgovornosti za odprtokodne komponente.
Digitalno tveganje se lahko skriva tudi v hladilnici
Varnostni pregled podjetja je nepopoln, če zajame samo računalnike zaposlenih. Vodstvo mora vedeti, katere naprave omogočajo neprekinjeno poslovanje in kdo zanje odgovarja. Praktičen prvi rezultat je kratek seznam opreme, dostopov in odgovornih oseb, ki ga je mogoče uporabiti tudi ob dejanskem incidentu.
Viri
- ENISA: skupno opozorilo o incidentih v hladilnih sistemih; objava 04.11.2026; obdobje oziroma dogodek: Incidenti od 11.10.2026; nov val 01.11.2026–02.11.2026; preverjeno 06.11.2026.